Veritabanı değişiklik ve erişim kontrolü

Onaylanan SQL ile çalışan SQL aynı mıydı?

SQL Change Guard, SQL Server, PostgreSQL ve Oracle'a giden betikleri ve üretim verisi taleplerini onaya ve kontrollü çalıştırmaya bağlar. Her talep için kimin istediğini, hangi kuralın geçerli olduğunu, kimin onayladığını ve neyin çalıştığını gösteren bir denetim dosyası üretir. İmza anahtarı tanımlı kurulumda bu dosya ürüne bağlanmadan doğrulanır. Kurumunuzun kendi ağında çalışır.

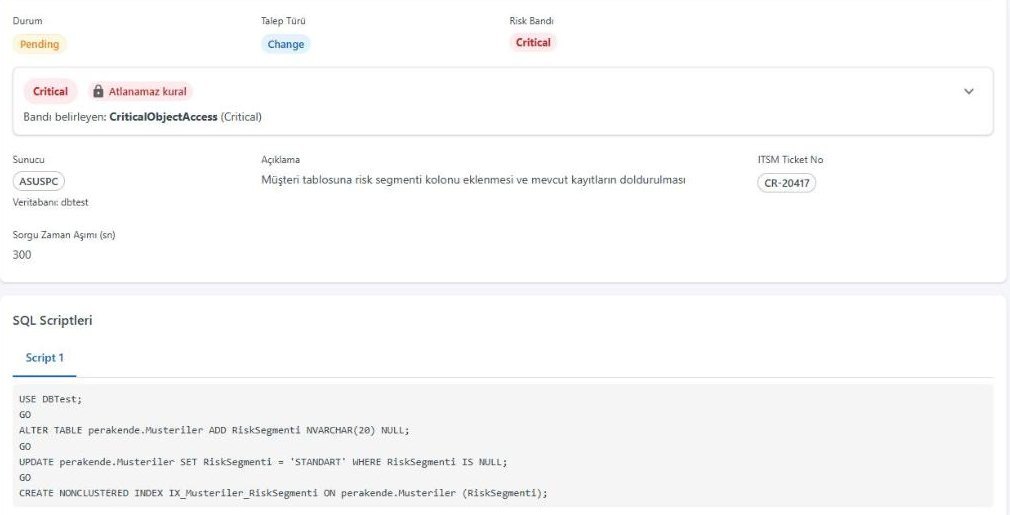
Bir değişiklik talebinin ekranı: Critical risk bandı, atlanamaz kural, ITSM bilet numarası ve çalışacak SQL betiği Risk bandı: en kötü bulgu belirler Atlanamaz kural: onay adımı kilitlenir Bilet numarası bilet sisteminde doğrulanır Betiğin parmak izi kayda yazılır
Çalışan üründen gerçek ekran: bir değişiklik talebi. Diğer ekranlar
Yönettiği veritabanları SQL Server PostgreSQL Oracle
Kontrol boşluğu

Bu sorunun cevabı bugün tek bir sistemde durmuyor

Her araç zincirin bir halkasını bilir; yürütme anındaki bağ hiçbirinin görev tanımında değildir.

Bilet sistemi

Neyin istendiğini ve kimin onay verdiğini bilir. Üretimde çalışacak betiğin son halini bilmez.

Dağıtım hattı

Taşıdığı değişikliği bilir. Gece yapılan acil müdahale gibi hattın dışından giden işi görmez.

Veritabanı günlüğü ve izleme

Neyin çalıştığını görür. Hangi onaya ve hangi gerekçeye dayandığını bilmez.

Denetçi "bu değişikliği kim onayladı, çalışan metin onaylanan metin miydi" diye sorduğunda cevap, birkaç sistemin kaydı elle eşleştirilerek kurulur. Üretim verisinin okunması ise çoğu kurumda hiçbir talebe bağlı değildir.

Mevcut araçlarınızla ilişkisi

Yerlerini almaz, aradaki halkayı tamamlar

Araç Görevi SQL Change Guard ne ekler
Jira, ServiceNow Talebi ve iş onayını tutar Bilet numarasını kayıtta ve çalıştırma anında bilet sisteminde sorgular, olayları bilete not olarak yazar. Bağlantı isteğe bağlıdır.
CI/CD, Liquibase, Flyway Şema değişikliğini sürümler ve taşır Hattın dışından giden betikler ve üretim verisi talepleri için politika, onay ve kanıt. Bugün dağıtım hatlarıyla doğrudan bağlantısı yoktur.
DAM ve SIEM Veritabanı etkinliğini izler, olayları toplar Çalışan işi onaya ve gerekçeye bağlar; denetim olaylarını syslog, CEF, LEEF veya JSON ile SIEM'e gönderir. Canlı trafiği dinlemez.
Veritabanı araçları Doğrudan erişim (SSMS, DBeaver, SQL Developer) Bu yolları kapatmaz. Kontrol, ürünün kapısından geçen işe uygulanır; doğrudan erişim yetkisini kurum kendi yetki modeliyle daraltır.
Ne yapar

Karar, yürütme ve kanıt tek kayıtta

1TalepBetik ya da veri talebi gerekçesiyle açılır; kurum kuralı istiyorsa bilet numarası da girilir.
2Değerlendirme ve onayBetik çözümlenir, kurallara göre risk bandı çıkar ve buna göre onay adımları kurulur.
3Kontrollü çalıştırmaOnay tamamlanınca onaylanan içerik yeniden karşılaştırılır ve çalıştırılır.
4Denetim dosyasıKim istedi, kim onayladı, ne çalıştı tek dosyada; imza anahtarı tanımlıysa ürün olmadan doğrulanır.
Politika kontrolü

Onay bir alışkanlık değil, yazılı bir kural olur

Betik, veritabanı tipine uygun ayrıştırıcıyla çözümlenir ve kural kataloğuna göre değerlendirilir. Risk bandı tetiklenen en yüksek bulguya eşittir. Sunucu, ortam ve banda göre onay adımları oluşur; atlanamaz işaretli bir kurala bağlı adım rol kıdemiyle geçilemez. O gün yürürlükte olan kural seti talebin üzerine dondurulur.

Değişiklik talebi nasıl işler →
Kontrollü yürütme

Onay tamamlanmadan çalıştırma açılmaz

Onaylanan içeriğin parmak izi kayda yazılır ve çalıştırmadan önce yeniden karşılaştırılır; içerik sonradan değiştiyse çalıştırma durur ve bu olay kayda geçer. Sonuç, süre, hata ve etkilenen satır sayısı kaydedilir. Hedefte işlenip işlenmediği belirsiz kalan bir çalıştırma sessizce başarılı sayılmaz, uzlaştırmaya alınır.

Üç veritabanı motoru →
İşlem bazlı kanıt

Denetçiye log değil, tek bir dosya verilir

Her talep için denetim dosyası (PDF ve JSON) üretilir: kim istedi, hangi kural geçerliydi, kim onayladı, ne çalıştı, hangi istisnalar oluştu. İmza anahtarı tanımlı kurulumda paket imzalanır ve içindeki betikle ürüne bağlanmadan doğrulanır. Denetim kaydı SQL Server ledger tablosunda yalnız ekleme yapılarak tutulur; imzalı defter özetleri veritabanı dışında saklanabilir.

Örnek denetim dosyası (PDF) →
Üretim verisine erişim

"Sonucu bana at" kayıtlı bir sürece dönüşür

Veri talebi gerekçesiyle açılır. Tespit edilen hassas kolonlar maskelenir, tespit süresi dolarsa kalan kolonlar da maskelenir; maskesiz istenen kolon gerekçe ve ek onay ister. Sonuç ekranda gösterilmez, parolalı şifreli paketle onaylı alıcıya teslim edilir ve kimin indirdiği kayda geçer.

Veri talebi nasıl işler →
Sınırı açıkça söyleyelim. Ürün kendi kapısından geçen işi yönetir ve kanıtlar. Uygulama veritabanına tam yönetici erişimi olan birine karşı mutlak koruma sağlamaz; amaç yetkisiz değişikliği zorlaştırmak ve bağımsız noktalardan fark edilir kılmaktır. Kanıt nasıl doğrulanır

Kendiniz deneyin

Örnek denetim dosyasını kendi bilgisayarınızda doğrulayın

Aşağıdaki paket, bir test kurulumunda baştan sona çalıştırılmış bir değişiklik talebinin denetim dosyasıdır: bir talep sahibi, iki onaylayan, ayrı bir çalıştıran. Doğrulamak için ürüne ya da internete bağlanmanız gerekmez.

1

İndirin

Zip paketini indirip bir klasöre açın. İçinde denetim dosyası (PDF ve JSON), imzalı içerik listesi, açık anahtar ve doğrulama betiği vardır.

2

Çalıştırın

Klasörde PowerShell ile Verify.ps1 betiğini çalıştırın. Betik dosya özetlerini ve paketin imzasını kontrol eder; kayıt, onay ve çalıştırma olaylarının imzalı olduğunu ve hepsinin aynı içerik parmak izini taşıdığını tek tek gösterir.

3

Anahtarı karşılaştırın

Betik, paketi imzalayan anahtarın parmak izini yazar. Bu örnek bir deneme anahtarıyla imzalandı; parmak izi: c61b64ac6953715f21880178a04b8479ac8d8eb2cdd402b3efde6479678363e9. Kendi kurulumunuzda paket kurumunuzun anahtarıyla imzalanır ve kurum parmak izini paketten ayrı yayımlar.

Neyi gösterir, neyi göstermez. Paket, kaydın ürünün yazdığı haliyle değişmediğini ve onaylanan içeriğin çalıştırılan içerikle aynı olduğunu gösterir. Onaylayanın niyetini ya da hedef veritabanında ürün dışından yapılanları göstermez. Betik paketin içinde geldiği için tek başına kanıt sayılmaz; aynı kontroller openssl ile de yapılabilir.

Kurulum ve veri sınırları

Kurum içinde çalışır, veriniz üçüncü bir servise gitmez

Kendi sunucunuzda

Web uygulaması IIS üzerinde, arka plan servisi Windows servisi olarak çalışır. Kayıtlar sizin SQL Server veritabanınızda durur. Bulut hizmeti değildir; lisans çevrimdışı doğrulanır.

Hedef sunucuya ajan kurulmaz

Hedef veritabanlarına uygulama sunucusundan standart sürücüyle bağlanılır. Hedef sunucuya yazılım yüklenmez; gereken yetki, ürünün o hedefte yapacağı işle sınırlı bir hesaptır.

Parolalar ve anahtarlar

Kurum hesabıyla (OpenID Connect, SAML) veya LDAP ile girişte parola ürüne kaydedilmez; yerel kullanıcı parolası BCrypt ile özetlenir. Hedef bağlantı parolaları AES-256-GCM ile şifreli saklanır. Anahtarlar sizin yapılandırmanızda durur.

Dışarıya ne çıkar

Yalnız sizin açtığınız ve adresini sizin verdiğiniz bağlantılar: e-posta, bilet sistemi, kimlik sağlayıcı, SIEM. Zaman damgası açıksa dışarıya yalnız dosya özeti gider; tek ayarla kapatılır.

Sonraki adım

Sınırlı kapsamlı bir pilot planlayın

Tek bir sunucu, küçük bir ekip, kendi ağınızda. Pilotun sonunda elinizde kendi ortamınızdan üretilmiş denetim dosyaları olur; kararınızı bir sunumdan değil o dosyalardan verirsiniz.